Bitget 黑客试图借 NEAR Intents 转移超 5000 万美元,最终仅 16.6 万美元通过
9 月 24 日,Bitget 遭遇黑客攻击。约 $3.875 亿资金被盗。其中很大一部分资金跨链转移,主要流入 Ethereum(以太坊)。黑客试图经由 NEAR Intents 转移超过 $5000 万的资金,但最终仅有 $16.6 万通过,另有 $50.3 万在执行过程中被拦截。
以下是事件经过、我们的应对措施,以及我们目前的立场。
免责声明:本报告中的所有数字均为示意性数据,且经过取整。部分交易可能存在错误标记,这可能导致归属金额出现偏差。我们评估认为,真实数值与这些数字的偏差不超过 10%。
数据
我们分析资金流向时,使用了 trace.bgblockchain.xyz、@arkham、NEAR Intents 内部日志与 SHIELD 数据,以及其他公开资源。
触及跨链协议的绝大部分资金已被归集到 Ethereum,转换为 ETH。根据现有信息,各渠道的资金量占比如下:
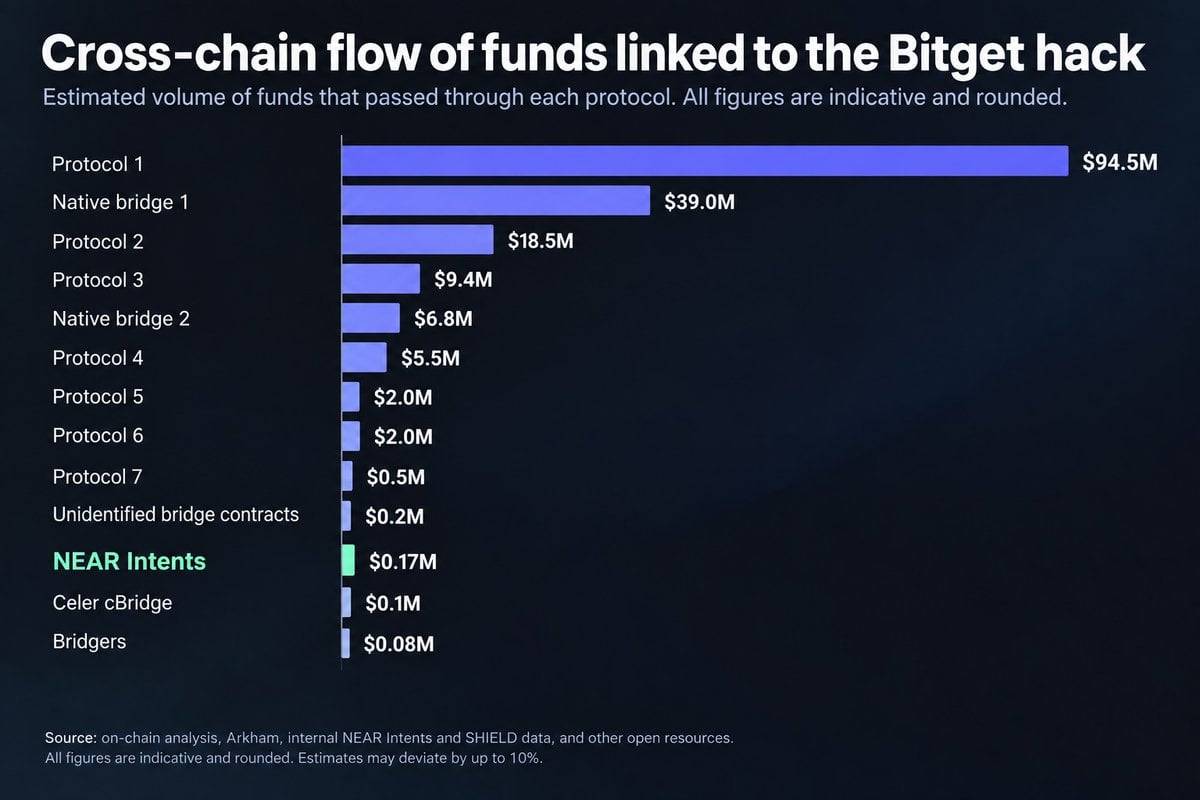
图:与 Bitget 被黑事件相关的资金跨链流向
SHIELD
NEAR Intents 每日常规处理的跨链交易量超过 $1 亿。但在本次事件中,流经我们的被盗资金仅占极小一部分。出现这种情况的原因,正是 SHIELD。
SHIELD 是我们保护 NEAR Intents 的风险情报层。它会自动检测资金流中的异常,从 KYT(了解你的交易)与情报提供商、独立研究者、企业以及业内最大的中心化机构处汇集大量输入信号。基于这些信号,协议可以决定如何处理某笔交易。
除其他标记外,SHIELD 还能识别与黑客事件相关联的交易。这会导致系统产生两种可能的行为:要么协议不对该笔报价作出响应,要么在交易已经开始执行时中止执行。
在 Bitget 被黑事件中,SHIELD 检测到超过 $5000 万的试图洗钱资金流(已过滤重复项;这些资金随后流向了其他提供商),其中 $16.6 万不幸通过了审核。同时,SHIELD 还在执行过程中冻结了 $50.3 万的被盗资金。这些资金目前处于限制状态,等待相应的法律与追偿程序。
我们对黑客事件的立场
我们相信,黑客攻击不仅损害受害者,也损害整个加密货币行业。每一次重大黑客事件之后,我们都能看到经济活动减少、资金流出加密货币行业。
我们相信应当构建去中心化、无许可的系统。但无许可(permissionless)并不意味着中立。构建这些系统的人,需要就这些协议所赋能的事情做出选择。拒绝协助清洗被盗资产,就是我们的选择之一。
产权是市场正常运转的基础。一个允许窃取资产的人毫无限制地变现该资产的金融体系,并不是更自由的体系,而只是一个保护窃贼的体系。这样的体系不可能成为未来的经济支柱。
NEAR Intents 不是清洗被盗资产的地方。
致各方
致黑客:NEAR Intents 与你所作所为针锋相对。别来找我们。
致 @bitget:我们知道你们正承受压力。请通过适当的法律与执法渠道与我们接洽,以便在正规的法律程序下处理被冻结的资金。
我们知道你们设置了 5%+5% 的赏金。
我们主动放弃我们的赏金份额,以便你们能尽可能多地追回被盗资金。
致钱包方:你们所集成的内容是你们的责任。如果你们的界面被用于转移被盗资金,你们就不只是旁观者:你们的集成选择可能会将你们及你们的用户暴露于监管、法律与声誉风险之中,包括接触到与黑客事件或其他金融犯罪相关联的资产。糟糕的流动性提供商不仅会给你们自身带来风险,还会把这种风险转嫁给你们的用户的。请审慎选择你们的提供商。
致被黑项目方:遏制至关重要。区块链彼此互联互通,跨所有生态追踪并遏制资金,远比在单一生态内要困难得多。请联系像 @zeroshadow_io 这样的事件响应公司,或像 SEAL911 这样的社区,它们能够调用 SHIELD 之类的工具。通知各大 CEX、稳定币发行方以及其他中心化实体。理想情况下,你们应当提前建立好这些联系并制定好应对预案。
加密货币不可能在同时要求承认数字产权、又去构建专为变现被盗资产而优化的基础设施。
NEAR Intents 将继续作为无许可的基础设施存在,但会设有边界。我们将积极打击被盗资金的清洗行为。





