台积电遭"勒索"3 枚比特币,黑客暗网叫卖 6.9GB 员工数据,又是熟悉的供应链攻击?
全球半导体供应链最严密的防线,再次在外部供应商的环节被撕开缺口。
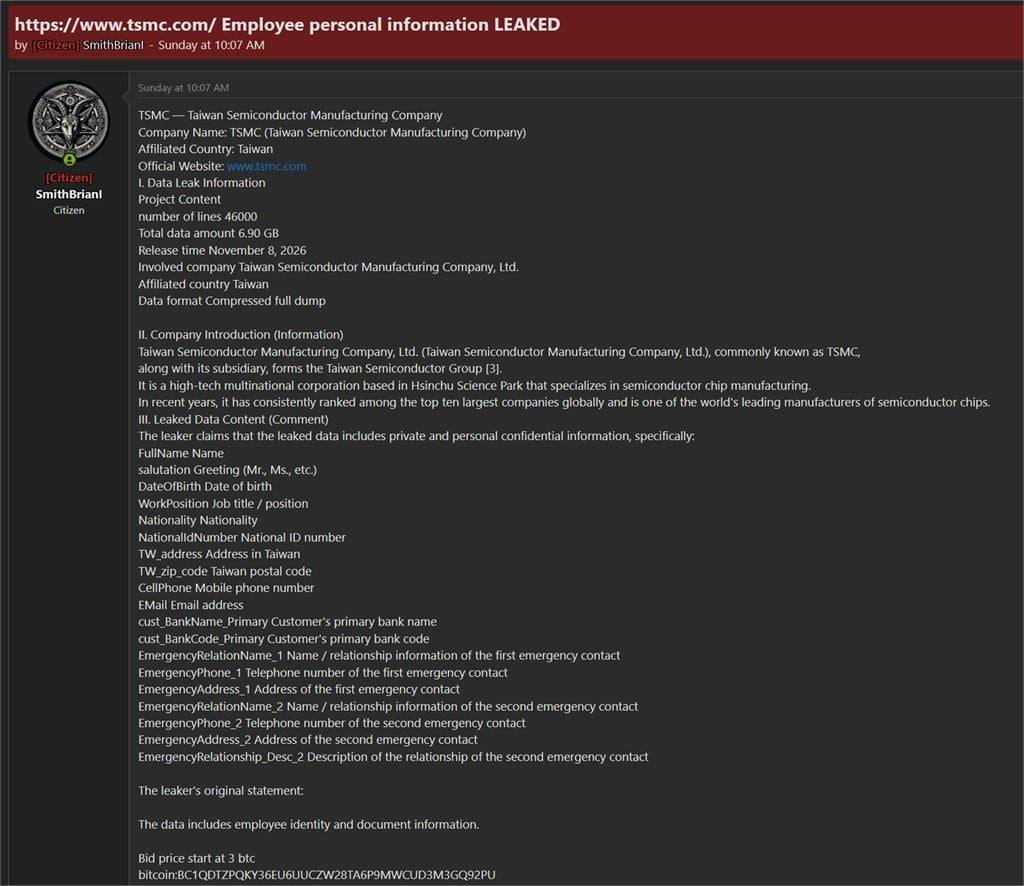
据《今周刊》与台湾中央社 11 月 12 日报道,有黑客在 DarkForums 与 BreachForums 等地下暗网论坛发帖,声称已获取晶圆代工巨头台积电(TSMC)的内部数据,文件总容量达 6.9GB,包含约 4.6 万条员工记录。黑客开出的买断价格仅为 3 枚比特币,按当前市价折合约 740 万新台币(约合 22 万美元)。发帖者同时立下一周倒计时,扬言若到期无人买单,将把全部数据免费公之于众。
4.6 万笔档案明码标价,黑客释出 19 项详细字段样本
为了向潜在买家证明数据的真实性,黑客在论坛中公开了一份名为“tsmc.txt”的样本文件。
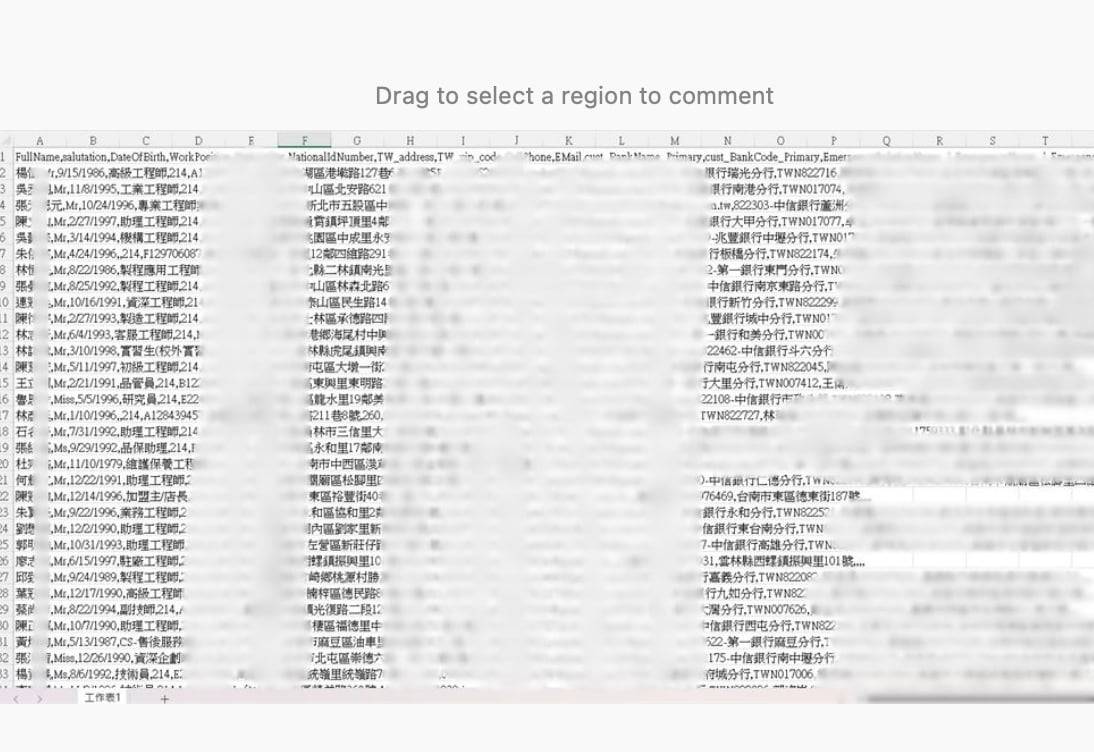
据台湾《风传媒》引述样本内容,该公开样本包含 499 笔人员记录,每一笔数据均包含 19 个详细字段。除了基础的员工姓名、出生日期、职称、国籍与身份证字号外,还详尽列出了住址、私人手机号码、电子邮箱、银行账户信息,甚至包括紧急联络人的真实姓名、电话与住址。
台湾资讯安全协会(TWISA)专家在接受《今周刊》采访时指出,一旦这类核心科技企业的组织架构与私人信息流出,直接面临的是精准钓鱼与社交工程诈骗,犯罪分子能轻而易举冒用人资或主管身份联络员工家属;更长远的影响,则是涉及半导体先进制程关键人才的情报刺探与挖角。
台积电排查锁定外部云厂商,核心制程与客户数据未受波及
面对突发的数据泄露,台积电在 11 月 12 日午后迅速出面定调。
据台积电官方发布的声明,公司在发现部分现职与离职同仁的信息被未经授权放置于外部网站后,随即启动了应急响应流程。台积电明确表示,截至目前,没有任何证据表明台积电自身的内部 IT 系统或晶圆制造设备遭到了黑客入侵。
声明进一步指出,经过初步比对,外泄的内容与某家合作的云端服务供应商系统服务中的数据相符,且这批资料完全不涉及台积电的芯片生产营运与客户相关数据。目前,台积电已陆续向受影响的员工提供协助,并与涉事的云端服务商、司法调查机关以及第三方专业网络安全机构协同展开追查。
《理财周刊》在产业分析中指出,台积电对厂区营运技术(OT)与企业内网(IT)实行了极严密的物理级网络隔离。在 2026 年第三季度,台积电单季税后纯益达到 7630.64 亿新台币,先进制程营收占比高达 79%,其核心制造基本面在此次事件中没有受到直接损伤。
供应链再次成为最薄弱切口,黑客敲诈全面转向外部外包链条
这并非台积电第一次被卷入黑客对外部合作方的敲诈风波。
公开记录显示,2023 年 6 月,知名勒索软件组织 LockBit 曾在其暗网页面将台积电列为受害者,勒索 7000 万美元巨额赎金。当时的事后调查证实,真正遭受网络攻击的是台积电的硬件设备供应商擎昊科技(Kinmax),流出的只是出货测试环境的初始配置档案,台积电自身网络并未失守。
三年之后,剧本再次重演,只是攻击目标从硬件外包商转移到了云端应用供应商。
网络安全产业观察人士指出,现代大型跨国企业在自身网络边界投入了海量安全预算,攻击核心机房的难度极高,因此网络黑客的策略早已全面转型,将矛头对准外包人资系统、第三方协同工具和外部云服务平台的 API 与配置漏洞。对于年营收数万亿新台币的晶圆巨头而言,黑客开出的 3 枚比特币虽然金额不大,但极具声誉破坏力。
对台积电在职与离职员工,接下来数月需要防范的是来自暗处的冒名钓鱼与精准欺诈;对整个半导体产业,这场 3 枚比特币的叫卖再次敲响了警钟:筑起再高的内网高墙,也挡不住第三方服务商留下的后门。





